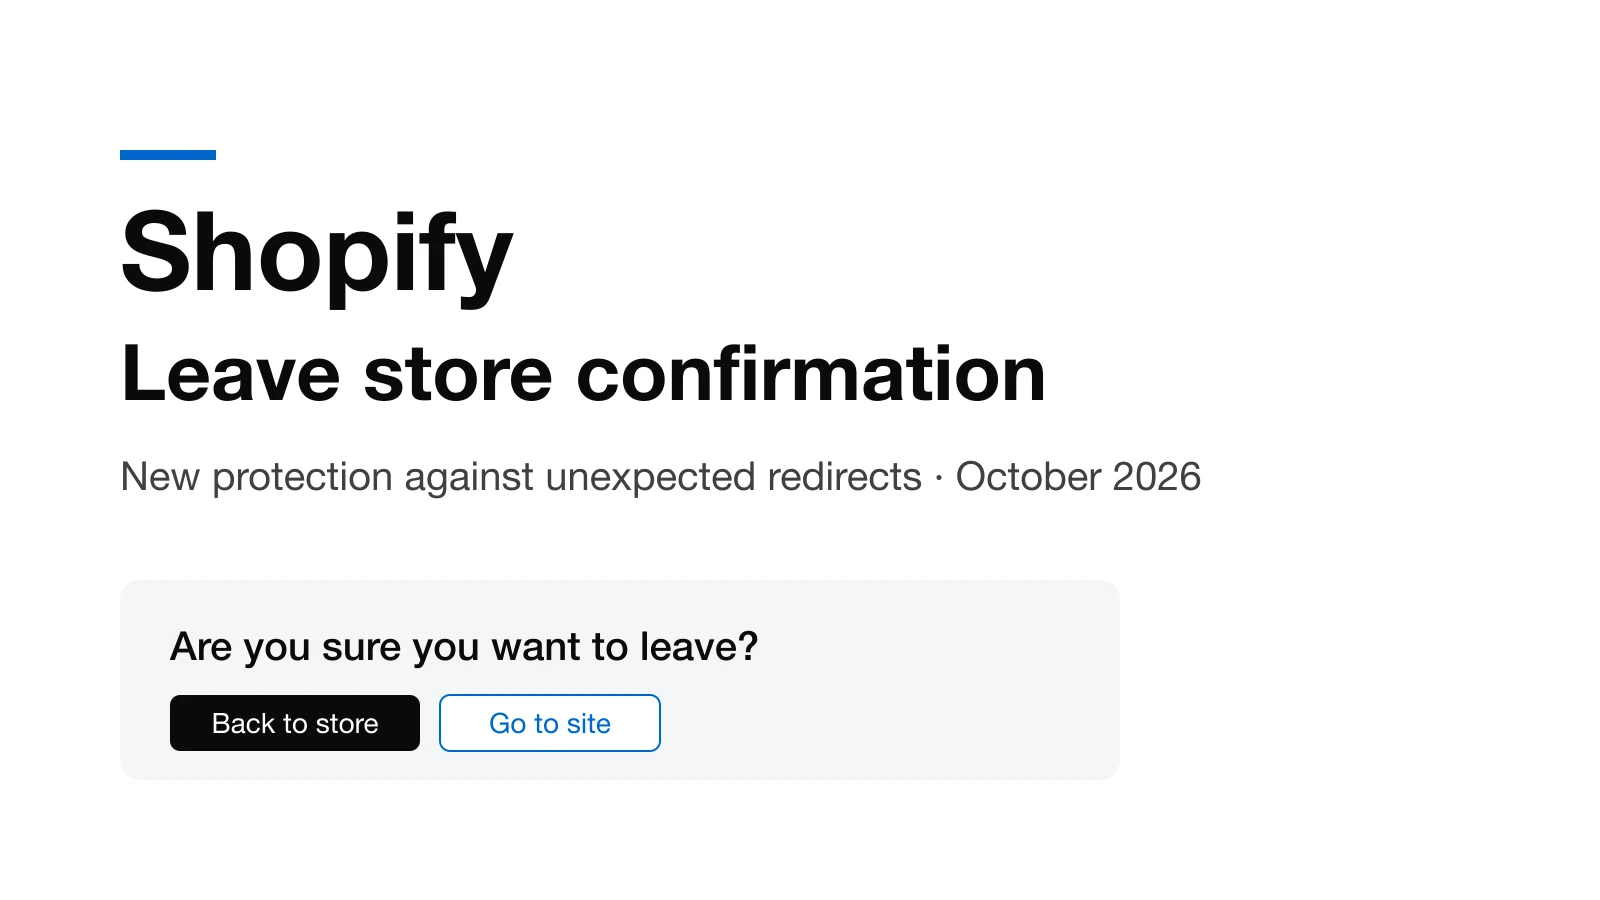
Tuần này, nếu bạn bấm một liên kết ra ngoài trên một cửa hàng Shopify, có thể bạn đã thấy một hộp thoại lạ hỏi: “Are you sure you want to leave?”. Đó là tính năng bảo vệ mới của Shopify, và nó ra đời giữa lúc nhiều cửa hàng vừa bị đánh cắp thông tin thẻ của khách qua chính những app họ tin dùng.
Theo changelog chính thức của Shopify, từ ngày 20/10/2026 mọi Online Store sẽ hỏi khách xác nhận trước khi đưa họ sang một website bên ngoài. Chỉ ba ngày sau, sau làn sóng phản đối từ merchant, Shopify thu hẹp tính năng: giờ đây chỉ chặn các trang được xác định là độc hại và chỉ hỏi xác nhận với trang đáng ngờ.
Bài viết này giải thích tính năng hoạt động thế nào, vì sao Shopify làm vậy, nó ảnh hưởng gì tới app, theme và SEO, và checklist cụ thể để bạn kiểm tra cửa hàng của mình ngay hôm nay.
Tính năng chặn chuyển hướng bất ngờ của Shopify là gì?
Khi một liên kết hoặc một đoạn script trên cửa hàng đưa khách sang tên miền bên ngoài, Shopify hiện một hộp thoại có tiêu đề “Are you sure you want to leave [tên cửa hàng]?”. Hộp thoại hiển thị địa chỉ đích và có hai nút: quay lại cửa hàng hoặc đi tiếp tới website kia.
Theo Shopify Help Center, mục đích là bảo vệ khách khỏi đoạn mã cố đưa họ tới trang thanh toán giả hoặc website lừa đảo. Những trường hợp sau không kích hoạt hộp thoại:
- Tên miền và tên miền con đã kết nối với cửa hàng trong trang Domains.
- Trang checkout, Shop Pay và trang tài khoản khách hàng.
- Các mạng xã hội phổ biến như Facebook, Instagram, TikTok và YouTube.
- Nút quay lại và tiến tới của trình duyệt.
- Liên kết email và số điện thoại.
Lưu ý quan trọng: tên miền bạn sở hữu nhưng chưa kết nối với cửa hàng vẫn có thể kích hoạt hộp thoại.
Vì sao Shopify thu hẹp tính năng chỉ sau ba ngày?
Phiên bản đầu ngày 20/10 hỏi xác nhận gần như mọi liên kết ra ngoài, bật mặc định, không có nút tắt và không có danh sách tên miền tin cậy. Changelog từng hứa sẽ có cài đặt trusted domains trong Online Store, Preferences, rồi sửa thành “sắp có”, rồi xóa hẳn.
Trên diễn đàn lập trình viên Shopify, merchant báo hàng loạt luồng hợp lệ bị gián đoạn:
- Bộ chọn quốc gia giữa các cửa hàng Shopify riêng, ví dụ từ www.mystore.com sang us.mystore.com.
- Cửa hàng headless khi khách đi từ tên miền checkout về tên miền chính.
- Cổng đổi trả: một app đổi trả phục vụ khoảng 700 merchant cho biết mọi liên kết của họ đều bị cảnh báo.
- Liên kết đối tác, bản đồ Google trong trang tìm cửa hàng và trang chính sách của bên thứ ba.
Hộp thoại cũng chỉ hiển thị bằng tiếng Anh, kể cả trên cửa hàng tiếng Đức. Ngày 22/10, một nhân viên Shopify xác nhận trên diễn đàn rằng tính năng đã bị tắt. Ngày 23/10, nó quay lại ở dạng thu hẹp: chặn hẳn trang Shopify xác định là độc hại, chỉ hỏi với trang đáng ngờ, và cho mọi liên kết khác đi thẳng không cảnh báo.
Loạt app bị chiếm quyền đứng sau quyết định này
Changelog không nêu sự cố nào, nhưng nhân viên Shopify viết trên diễn đàn rằng họ đang phản ứng nhanh trước các sự cố bảo mật gần đây. Bối cảnh là chuỗi app bên thứ ba bị chiếm quyền trong tháng 10, theo tổng hợp của LetsMetrix:
- Hulk Product Options (10/10): Shopify gỡ app khoảng 70 phút sau lần liên hệ đầu.
- Selleasy (13/10): nhà phát triển cho biết một bên trái phép đã truy cập công cụ nội bộ.
- Swym Wishlist Plus (14/10 và đợt hai ngày 18/10): app bị tắt cho mọi merchant.
- Trước đó còn có Qikify (22/7) và Orichi (11/9).
Cách tấn công rất tinh vi. Theo phân tích của cside, file JavaScript của app vẫn hợp lệ và không bị sửa, nhưng mã độc được đưa vào qua ô cài đặt custom JavaScript lưu trên máy chủ của nhà phát triển. Khi khách bấm Checkout, mã độc chuyển họ sang trang thanh toán giả trên các tên miền .top để lấy thông tin thẻ, rồi đưa về checkout thật để đơn hàng vẫn hoàn tất. Mã chỉ chạy một lần mỗi phiên, nên chủ cửa hàng tự kiểm tra thường thấy mọi thứ bình thường.
Checkout của Shopify không bị xâm nhập. Cuộc tấn công diễn ra trên storefront, ngay trước bước thanh toán, và hộp thoại mới chính là lớp chặn ở bước đó.
Tính năng này ảnh hưởng gì tới app và theme?
Shopify không đặt ra yêu cầu, API hay hạn chót nào cho app và theme gắn với tính năng này. Sau ngày 23/10, phần lớn liên kết ra ngoài đi thẳng như cũ. Rủi ro còn lại là bộ phân loại của Shopify có thể gắn nhãn đáng ngờ cho tên miền hợp lệ nhưng ít người biết, như trang đối tác mới, và hiện chưa có quy trình khiếu nại nào được công bố.
Nhóm dễ bị ảnh hưởng nhất là app và luồng đưa khách sang tên miền chưa kết nối: cổng đổi trả, đặt lịch, trả góp, bộ chuyển cửa hàng theo quốc gia, affiliate và landing page bên ngoài. Các chuyển hướng trong cùng tên miền như A/B test, upsell hay popup xác minh tuổi gần như không bị ảnh hưởng.
Hạn chót thật sự với developer đến từ một thay đổi khác: theo tài liệu của Shopify, script tag không thể tạo mới từ 1/10/2026 và Shopify ngừng chèn script tag vào storefront từ 1/3/2027. Cùng ngày 20/10, Shopify cũng công bố sẽ siết giới hạn với mã app chạy trên storefront và nâng yêu cầu bảo mật của App Store.
Có ảnh hưởng tới SEO và URL Redirects không?
Không có dấu hiệu nào cho thấy tính năng ảnh hưởng tới SEO. URL Redirects trong admin Shopify là redirect 301 phía máy chủ, xảy ra trước khi JavaScript trên trang chạy, nên hộp thoại phía trình duyệt không can thiệp được. Googlebot cũng không bấm liên kết hay thấy hộp thoại. Đây là suy luận từ cách hai cơ chế hoạt động, Shopify chưa tuyên bố chính thức. Nếu bạn có URL Redirect trỏ ra website khác, hãy tự kiểm tra một lần cho chắc.
Rủi ro SEO thật nằm ở chiều ngược lại. Chính sách spam của Google coi chuyển hướng lén lút và nội dung bị hack là vi phạm. Một cửa hàng bị cài mã độc như vụ tháng 10 có thể bị gắn nhãn “This site may be hacked” hoặc cảnh báo Safe Browsing, gây thiệt hại lưu lượng lớn hơn nhiều so với bất kỳ hộp thoại nào. Nếu bạn đang đầu tư SEO cho cửa hàng Shopify, bảo mật app là một phần của việc giữ thứ hạng.
Merchant Shopify cần làm gì ngay?
Hướng dẫn chính thức duy nhất của Shopify là kết nối các tên miền bạn sở hữu trong Settings, Domains, và nếu hộp thoại xuất hiện trên liên kết lẽ ra ở lại cửa hàng thì rà soát app, mã theme rồi liên hệ Support. Các bước còn lại dưới đây đến từ công ty bảo mật và cộng đồng:
- Thử checkout: mở cửa sổ ẩn danh mới nhiều lần, bấm Checkout trên trang giỏ hàng và cart drawer, trên cả điện thoại, và quan sát thanh địa chỉ. Checkout phải ở trên tên miền của bạn hoặc checkout Shopify.
- Kiểm tra dấu vết: trong DevTools, mục Application, Session storage, bất kỳ khóa nào bắt đầu bằng __ctf_ nên được coi là dấu hiệu cửa hàng đã bị tấn công.
- Rà soát app: liệt kê mọi app có ô cài đặt custom JavaScript hoặc HTML, kiểm tra App embeds trong Online Store, Themes, Customize, và gỡ những gì không dùng.
- Dọn theme: gỡ app không luôn xóa hết mã đã chèn, nên hãy tìm đoạn mã còn sót trong theme.
- Bảo vệ tài khoản: đổi mật khẩu Shopify và tài khoản nhà cung cấp app, bật xác thực hai lớp, rà soát quyền của collaborator.
- Kiểm kê liên kết ra ngoài: kết nối tên miền bạn sở hữu, thử từng liên kết quan trọng trên điện thoại, và chuyển nội dung về tên miền của bạn khi có thể.
Nếu phát hiện chuyển hướng độc hại, hãy lưu bằng chứng trước (ảnh chụp trang giả kèm URL, thời điểm), bật mật khẩu cho cửa hàng, tắt app nghi ngờ, rồi liên hệ nhà phát triển app, Shopify Support và đơn vị xử lý thanh toán. Không cần xóa các URL Redirect 301 hiện có.
Bài học cho chủ cửa hàng Shopify
Hộp thoại rời cửa hàng là một lưới an toàn ở bước cuối, không phải lý do để yên tâm. Phiên bản hiện tại phụ thuộc vào khả năng Shopify nhận ra tên miền độc hại, trong khi kẻ tấn công tháng 10 dùng tên miền mới tinh chưa nằm trong danh sách chặn nào. Rủi ro trên nền tảng hosted đã dịch chuyển: không còn là máy chủ bị hack, mà là chuỗi app bên thứ ba, nơi mỗi ô custom JavaScript là một cửa để chạy mã từ xa.
Cách phòng thủ tốt nhất vẫn là cài ít app hơn, chọn nhà phát triển uy tín, và định kỳ kiểm tra những script nào đang chạy trên trang sản phẩm, giỏ hàng và checkout.
Nếu bạn cần rà soát app, theme và luồng checkout của cửa hàng, đội ngũ Shopify development của Growthtrait có thể giúp bạn. Liên hệ với chúng tôi để được hỗ trợ.
Câu hỏi thường gặp
Hộp thoại “Are you sure you want to leave” trên Shopify là gì?
Đây là tính năng bảo vệ Shopify ra mắt ngày 20/10/2026. Khi một liên kết hoặc script đưa khách sang website bên ngoài, cửa hàng hiện hộp thoại kèm địa chỉ đích để khách chọn quay lại hoặc đi tiếp, nhằm chặn chuyển hướng tới trang thanh toán giả.
Merchant có tắt được hộp thoại này không?
Không. Shopify không cho tắt tính năng hay tự chọn website được bỏ qua. Cách chính thức để tránh cảnh báo cho liên kết hợp lệ là kết nối tên miền bạn sở hữu với cửa hàng trong Settings, Domains. Từ 23/10, phần lớn liên kết ra ngoài đã đi thẳng không cảnh báo.
Tính năng này có ảnh hưởng đến SEO không?
Không có dấu hiệu nào cho thấy có. URL Redirects 301 chạy phía máy chủ nên hộp thoại không can thiệp được, và Googlebot không thấy hộp thoại. Rủi ro SEO thật là khi cửa hàng bị cài mã độc chuyển hướng và bị Google gắn cờ.
Vì sao Shopify thêm tính năng này?
Shopify nói đây là phản ứng trước các sự cố bảo mật gần đây. Trong tháng 10/2026, các app như Hulk Product Options, Selleasy và Swym Wishlist Plus bị chiếm quyền để đưa khách từ nút Checkout sang trang thanh toán giả đánh cắp thông tin thẻ.
Làm sao biết cửa hàng Shopify của tôi có bị chuyển hướng độc hại không?
Thử checkout nhiều lần trong cửa sổ ẩn danh và quan sát thanh địa chỉ. Trong DevTools, kiểm tra Session storage xem có khóa bắt đầu bằng __ctf_ không. Rà soát các app có ô custom JavaScript và các app embed đang bật trong theme.
Cần hỗ trợ triển khai?
Growthtrait có thể giúp bạn áp dụng điều này vào thực tế. Cùng trao đổi về mục tiêu của bạn.
Liên hệ ngay